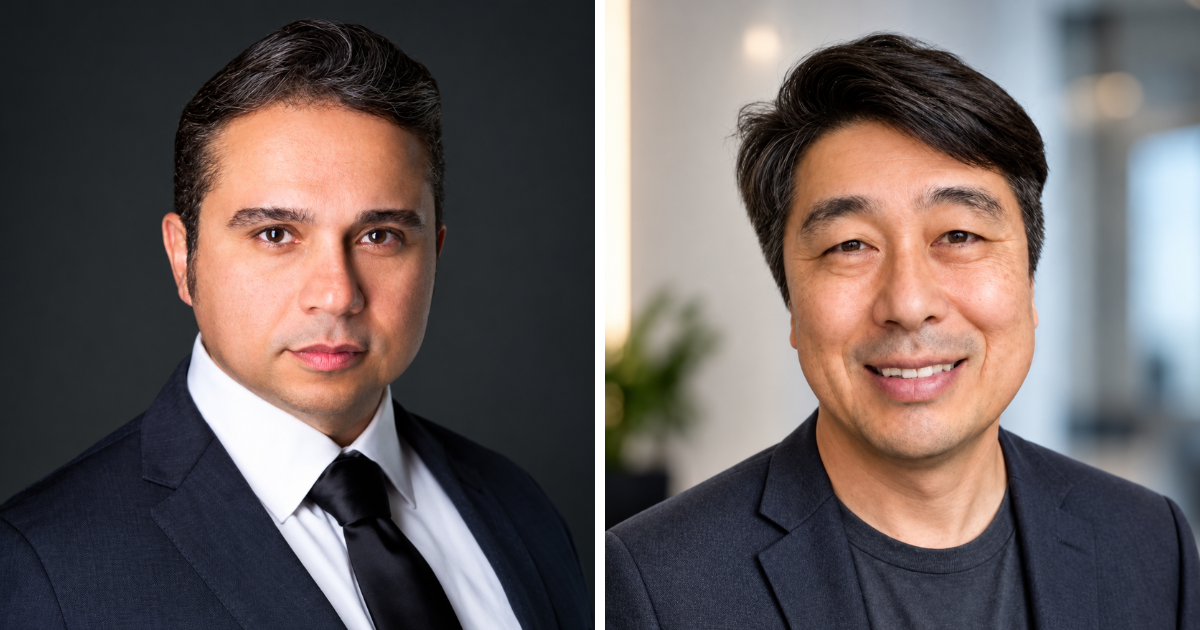
Três ou quatro dias sem dormir, equipes trabalhando de máscara e reuniões em estacionamentos para reduzir o risco de contágio. É assim que Silvio Hayashi, hoje diretor de Segurança da Informação (CISO) da Americanas, lembra a resposta ao ataque cibernético que atingiu o Grupo Fleury em 2021, quando ele trabalhava na companhia. O episódio aconteceu em plena pandemia de Covid-19, quando os serviços de saúde já operavam sob forte pressão. Na ocasião, o acesso aos resultados de exames ficou fora do ar por cerca de uma semana, e o grupo REvil reivindicou a autoria do ataque. Oficialmente, o Fleury tratou o caso como uma tentativa de ataque cibernético.
Hayashi contou essa experiência durante uma exibição para a imprensa do documentário Midnight in the War Room, promovida pela Semperis, empresa especializada em segurança e recuperação de sistemas de identidade. Ao lado de Fernando Oliveira, vice-presidente da Semperis para a América Latina, o executivo falou sobre o que acontece dentro das empresas quando um ataque tira os sistemas do ar e as decisões chegam à presidência.
Decidir com informação incompleta
Para Hayashi, a maior dificuldade é decidir sem ter o quadro completo. Durante um incidente, a equipe pode levar tempo para descobrir como os criminosos entraram, quais sistemas foram comprometidos e quanto tempo será preciso para restabelecer as operações.
“Uma das coisas mais difíceis para um CISO é decidir onde proteger, que ação tomar, qual pratinho segurar. Como equilibrar o apetite de risco? Como preparar os executivos para tomar decisões na incerteza? Não vejo muito disso acontecendo”, afirma.
Leia também: Corrigir falhas de segurança pode não impedir ataques às empresas
A segurança vai para a sala da presidência
Segundo Oliveira, os profissionais de cibersegurança da região têm dificuldade para explicar os riscos digitais a quem toma as decisões estratégicas. Quando um ataque compromete sistemas essenciais, as reuniões de crise passam a envolver presidentes, vice-presidentes e diretores financeiros. Eles querem entender por que as ferramentas de proteção não evitaram o incidente.
“Normalmente, quem participa dessas reuniões aponta o dedo para os times de segurança e de infraestrutura e questiona por que todo o investimento não foi suficiente”, relata.
A cobrança aumenta conforme a interrupção se prolonga. De acordo com Oliveira, nos casos acompanhados pela Semperis, o restabelecimento dos serviços leva de três a cinco semanas. Nesse período, atendimento, pagamentos, produção e acesso a informações corporativas podem ser afetados.
Para melhorar o diálogo com a alta gestão, ele defende que os times de segurança apresentem os riscos a partir das operações que podem parar. Isso significa mostrar quais atividades dependem de cada sistema, quantas pessoas seriam afetadas e quais seriam as consequências de uma interrupção longa.
A quinta trava na mesma porta
Hayashi também questiona a forma como as empresas medem a eficiência do que compram em cibersegurança. Na visão dele, há organizações que concentram investimentos em algumas frentes e deixam o básico descoberto.
“Às vezes você coloca a quinta trava na mesma porta e deixa a janela aberta. Gasta milhões em uma proteção contra algo que nunca vai sofrer e acaba descobrindo que falhou justamente na parte mais básica”, compara.
Para o CISO, a maturidade em segurança se mede pela efetividade, ou seja, por quanto os mecanismos de fato identificam ameaças, bloqueiam atividades suspeitas e ajudam na resposta a incidentes. A inteligência artificial pode ajudar a acompanhar o volume e a velocidade dos ataques, desde que seus resultados sejam avaliados pelos especialistas.
Treinar para decidir
Hayashi defende que as empresas preparem seus executivos para decidir em meio à incerteza, como outras profissões já fazem com treinamentos para cenários complexos. Na cibersegurança, um caminho são os exercícios de simulação. Neles, líderes de diferentes áreas respondem a um ataque hipotético e definem o que recuperar primeiro, como organizar as equipes e o que comunicar. Esses exercícios também revelam falhas que comprometeriam a resposta a um incidente real.
Oliveira chama a atenção para um ponto que, segundo ele, derruba até planos bem estruturados: os sistemas de identidade, que controlam quem pode acessar o quê dentro da empresa e são a área de atuação da Semperis. Se eles forem comprometidos, os funcionários perdem acesso às ferramentas de trabalho, inclusive a equipe que deveria investigar o ataque.
“Não é hora de ensaiar nem de tentar adivinhar o que está acontecendo. Se o repositório de identidade é atingido, mesmo as organizações que já têm um plano e uma equipe de resposta a incidentes veem esse plano ir por água abaixo”, afirma. A recomendação dele é mapear os sistemas essenciais, definir procedimentos de recuperação e testá-los com frequência.
O peso sobre quem lidera
A pressão também cobra um preço dos profissionais. Oliveira conta que o estresse vivido pelos CISOs foi uma das motivações para o documentário, que reúne depoimentos de especialistas envolvidos em incidentes cibernéticos, incluindo ataques a serviços essenciais. Durante uma crise, esses líderes podem passar longos períodos trabalhando com pouco descanso.
Por isso, segundo Oliveira, a resposta a um ataque não pode ficar apenas com a área de segurança. As demais áreas da empresa precisam ter responsabilidades e recursos definidos antes da crise, para que cada uma saiba que decisões pode tomar e quem deve acionar.
O reconhecimento, no entanto, ainda é desigual. “Quando [o CISO] faz um bom trabalho, nem é reconhecido. Mas, quando algo de ruim acontece, todo mundo aponta o dedo”, diz.
Siga o IT Forum no LinkedIn e fique por dentro de todas as notícias!