A contagem regressiva está no fim para as instituições financeiras: até 31 de dezembro de 2026, bancos e demais instituições autorizadas pelo Banco Central do Brasil precisam concluir a adequação à Resolução Conjunta nº 18, que exige a criação de uma política de qualidade das informações enviadas ao regulador.
Aprovada em novembro de 2025 pelo Conselho Monetário Nacional (CMN) e pelo Banco Central, a norma está em vigor desde 1º de janeiro de 2026 e cobra das áreas de tecnologia arquitetura de dados, automação, documentação e trilhas de auditoria que comprovem a confiabilidade de cada informação reportada.
Na prática, a resolução tira a qualidade de dados do bastidor técnico e a leva para a alta administração. As instituições precisam designar perante o Banco Central um diretor responsável pelo cumprimento da norma, e o conselho de administração (ou a diretoria, quando não houver conselho) passa a aprovar e revisar a política no mínimo uma vez por ano. Essas responsabilidades não podem ser delegadas.
Segurança e tecnologia no protagonismo da norma
O artigo 2º define qualidade da informação a partir de 12 dimensões: acessibilidade, acurácia, adaptabilidade, clareza, comparabilidade, completude, confiabilidade, consistência, integridade, rastreabilidade, relevância e tempestividade. O artigo 3º detalha os requisitos mínimos da política, boa parte deles a cargo da área de TI. Entre eles estão:
- Arquitetura de dados e infraestrutura de TI adequadas à produção e à verificação das informações, capazes de garantir o cumprimento dos reportes mesmo em situações adversas ou de crise;
- Instrumentos de validação prévia e de detecção e resolução tempestiva de erros e inconsistências, da preparação dos dados até a entrega ao usuário;
- Ferramentas, TI e técnicas de gestão da informação automatizadas e integradas;
- Documentação de todas as etapas de preparação, verificação e fornecimento, com descrição dos procedimentos em ordem cronológica, áreas envolvidas e responsabilidades;
- Dicionário de dados com conteúdo, estrutura e formato das bases;
- Informações auditáveis, com trilhas de verificação;
- Testes de qualidade antes do envio, incluindo os definidos pelo Banco Central, com reconciliação entre os dados reportados e os sistemas internos;
- Relatório semestral consolidado sobre os processos de qualidade, com irregularidades encontradas e medidas saneadoras, submetido ao conselho, ao comitê de auditoria e às auditorias interna, independente e cooperativa;
- Avaliação periódica pela auditoria interna e revisão periódica da política.
A política deve constar de documento único, segregado das demais políticas institucionais. A documentação e o relatório semestral precisam ficar à disposição do Banco Central por no mínimo cinco anos. O regulador também poderá estabelecer testes específicos e níveis mínimos de qualidade, rejeitar informações enviadas e determinar a substituição de dados com irregularidades.
Leia também: Acumular sistemas não resolve operações complexas, acredita CEO da Lecom
Da conformidade ao negócio
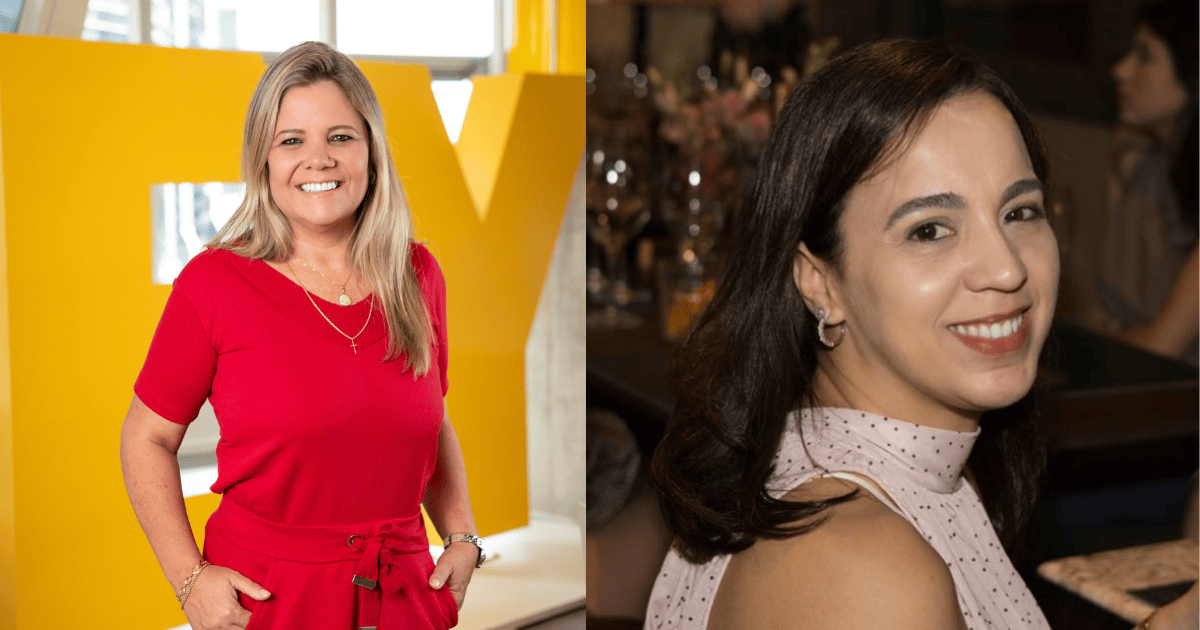
Para a sócia da EY, Telma Luchetta, que atua com instituições financeiras desde o início da carreira, a norma surge porque a inteligência artificial amplia o impacto de dados ruins. “Quando não se tem uma governança, uma qualidade de dados bem institucionalizada, com a questão da IA, e ainda mais falando numa agenda de um futuro próximo onde agentes vão tomar decisões, o resultado são decisões tomadas de forma errada ou em cima de dados inconsistentes”, explica.
Segundo ela, o Banco Central já exigia reportes regulatórios, mas isso deixou de bastar. “Antigamente, isso era reportado através de um relatório, agora, precisa ser estabelecido um sistema. Os bancos precisam mandar evidências para o Banco Central indicando: ‘olha, realmente tenho um processo’”, diz.
Telma alerta que a resolução não pode ser tratada como um projeto com data de término. “Ela tem que ser de fato tratada como a institucionalização da qualidade dos dados por uma instituição financeira. Se não mudar esse mindset, a gente continua tendo problemas de qualidade e governança”, afirma.
Juliana Carvalho, gerente-executiva de governança de dados do Banco do Nordeste, concorda que o efeito vai além do regulatório. Segundo ela, a instituição encara a norma como oportunidade e conduz a implementação “sob a perspectiva de que dados de qualidade são um ativo estratégico”.
Ela afirma que a resolução impulsiona a definição de responsabilidades, a padronização de conceitos e o fortalecimento de controles, com ganhos como maior eficiência operacional, redução de riscos e melhoria na tomada de decisão.
O que muda na rotina de TI
Para Juliana, a principal mudança está na forma de medir. “A qualidade da informação deixa de ser uma percepção subjetiva e passa a ser monitorada, mensurada e evidenciada formalmente”, detalha. Isso exige, segundo ela, controles automatizados, indicadores de qualidade, documentação da origem e das transformações dos dados e manutenção de evidências.
Os sistemas que alimentam informações regulatórias, financeiras, contábeis e de risco tendem a ser os mais afetados, pelo grande volume compartilhado com o regulador.
A sócia da EY ainda descreve o caminho que os bancos estão seguindo: partir dos reportes enviados ao Bacen e fazer um mapeamento reverso, do dado bruto até o indicador final. “Eu vou fazendo uma análise reversa para entender, desde o dado bruto, todas as transformações que vão acontecendo ao longo do caminho, e a partir delas avalio todos os pontos de vulnerabilidade”, explica.
Quando são identificados os riscos operacionais, a instituição define regras para cada uma das dimensões de qualidade e precisa demonstrar que as aplica. “Não adianta simplesmente dizer ‘eu faço’. Eu tenho que mostrar evidências de que estou fazendo isso na prática”, afirma. Como mapear toda a base é trabalhoso, os bancos começam pelas informações mais reportadas e depois ampliam a cobertura.
As evidências aceitáveis variam conforme a maturidade tecnológica. Podem incluir rastreamento de logs sistêmicos, dashboards de acompanhamento e relatórios de validação. Telma destaca o risco de processos manuais: “Se eu tiro o dado bruto do sistema mas faço transformações manuais até gerar o relatório, como vou mostrar essas evidências? Isso já é um grande risco operacional”. Para ela, a solução é automatizar: “Fazer com que esses processos fiquem cada vez mais sistêmicos é a melhor solução”.
Legado e dados espalhados
O principal obstáculo técnico, segundo Juliana, é o legado. “Esse é provavelmente um dos maiores desafios enfrentados pelo setor financeiro. Grande parte das instituições possui ambientes construídos ao longo de décadas, compostos por sistemas legados, integrações complexas e múltiplas bases de dados”, afirma.
Segundo ela, rastreabilidade significa identificar a origem de cada informação, as transformações, os responsáveis pelas alterações e o uso nos relatórios regulatórios, e integridade exige que o dado permaneça correto durante todo o ciclo de vida. Entre as dificuldades para esse processo, ela cita ausência de documentação histórica, regras de negócio dispersas em sistemas antigos, falta de ferramentas de linhagem de dados, divergências conceituais entre áreas e limitações de trilhas de auditoria. O Banco do Nordeste investe em processos mais robustos de governança de dados corporativos.
Telma lembra que muitos bancos foram construídos sobre sistemas por produto, o que dificulta a visão única do cliente. “Qual é o endereço mais atual? Qual é o correto? Qual informação eu posso confiar e qual eu não posso?”, questiona. Ela cita um projeto em que a data de abertura de conta aparecia sem preenchimento correto em um banco. Como o tempo de relacionamento era variável do modelo de score, parte dos clientes ficava sem oferta de crédito. A análise mostrou que só 3% desses clientes tinham atraso ou prejuízo. A solução foi registrar a data automaticamente na abertura da conta e, na base legada, usar a data da primeira movimentação financeira.
Segundo a executiva, o custo de ignorar o problema é alto: a falta de qualidade de dados representa perda de 15% a 25% da receita anual de uma empresa, por retrabalho e decisões erradas. Essas estimativas constam em artigo do pesquisador Thomas C. Redman, publicado em 2017 na revista MIT Sloan Management Review, que se baseia em pesquisas da Experian e de consultores do setor. “Não é porque tem uma resolução que esse tema se torna importante. A data desse artigo mostra justamente que ele sempre foi importante, só que estava sendo tratado como algo de bastidor”, diz Telma.
Quem responde e quem executa
Sobre o diretor responsável, Telma explica que, normalmente, a função tem sido atribuída ao diretor de compliance ou de risco, e não ao CDO. “O CDO é o que executa a governança de dados. Eu não posso ter alguém que executa e outra pessoa que valida”, declara.
Para Juliana, a norma “eleva a qualidade da informação ao nível estratégico, aproximando definitivamente tecnologia e negócios”, o que dá mais protagonismo aos CIOs e líderes de tecnologia, mas também mais responsabilidade. “A alta administração passa a demandar evidências concretas da qualidade das informações utilizadas internamente e reportadas ao regulador”, diz.
O desenho de responsabilidades também é um desafio global. O EY Chief Data Officer Study, divulgado em julho de 2026, ouviu 145 líderes de dados, analytics e IA, 36% deles na América Latina. Os CDOs relatam autoridade total sobre os dados em 61% dos casos, mas apenas 33% sobre a IA. Já 23% dos entrevistados se reportam ao CIO, 20% ao CEO, 11% ao CTO e 11% ao CFO.
Para o sócio-líder de inteligência artificial e dados da EY Brasil, Andrei Graça, o quadro cria atritos. “Enquanto os dados já contam com estruturas de governança relativamente consolidadas, a liderança sobre IA ainda permanece distribuída entre diferentes executivos. Esse cenário cria sobreposição de responsabilidades e disputas por mandato, exigindo que as organizações redefinam papéis, modelos de decisão e mecanismos de governança”, declarou no comunicado oficial da publicação do estudo.
O estudo mostra ainda que 80% dos CDOs tiveram aumento de orçamento nos últimos 12 meses e que o setor bancário, líder na edição anterior, agora aparece com avanço moderado em relação à média. Segundo Andrei, 90% dos CDOs usam IA na gestão de dados, mas só 25% das organizações a integraram profundamente a essa gestão.
Telma aponta que o maior desafio é cultural. “Essa é a parte mais complexa de um projeto de governança de dados: institucionalizar, conseguir o engajamento nas áreas de negócio e a dedicação de todo mundo”, afirma. Para ela, a governança, principalmente em empresas maiores, precisa ser federada, com cada área assumindo a responsabilidade pelo dado em seu processo.
A corrida até dezembro
O prazo preocupa o setor. Segundo Juliana, o movimento é intenso, com reuniões frequentes entre instituições e regulador. “A maioria demonstra preocupação e dúvidas na estruturação de programas específicos”, revela. O Banco do Nordeste se organizou em três frentes: política de qualidade da informação e arcabouço normativo; inventário dos reportes e informações regulatórias; e estruturação dos dados corporativos e qualidade de dados.
Para ela, o fator mais crítico é a qualidade dos dados em si, ou seja, tratar inconsistências históricas, divergências entre sistemas, falhas cadastrais e problemas de integração. “O verdadeiro desafio é transformar diretrizes e políticas em controles efetivos e sustentáveis no dia a dia da organização”, afirma.
Telma acredita que a resolução pode servir de referência para outros setores, dado o grau de maturidade do financeiro em dados e plataformas, mas ressalva que isso depende da prioridade que os demais reguladores derem ao tema. Ela também vê convergência com outras frentes, como a transformação da ANPD em agência reguladora, rumo a um uso responsável da IA, e defende a regulamentação da tecnologia no país, hoje ainda em projeto de lei.
Embora, como declara Juliana, o processo de regulamentação esteja intenso para as instituições financeiras, o Banco Central já sinalizou que não haverá prorrogação da adequação, apesar de pedidos do setor. O IT Forum tentou contato com o Bacen, mas não obteve respostas conclusivas sobre o processo.
Siga o IT Forum no LinkedIn e fique por dentro de todas as notícias!